Werbung auf Webseiten lässt sich am PC mit Erweiterungen wie uBlock Origin zuverlässig ausblenden. Doch was ist mit Smart-TVs, die beim Einschalten Menüwerbung laden, YouTube-Apps auf dem Streaming-Stick oder Spiele-Apps auf dem Smartphone, die vor Bannern überquellen?
Viele IT-Bastler greifen für netzwerkweites Blockieren zu einem Raspberry Pi mit Pi-hole. Doch dafür braucht man zusätzliche Hardware, Strom und regelmäßige Wartung.
Es geht viel einfacher: Moderne Router (wie die FRITZ!Box, Asus- oder Keenetic-Router) unterstützen DNS-over-TLS (DoT). Damit lagerst du den Werbe- und Trackingschutz direkt an verschlüsselte DNS-Filter aus – kostenlos und für alle Geräte im Haushalt gleichzeitig.
Was ist DNS-over-TLS?
Normalerweise schickt dein Router Anfragen an den Standard-DNS-Server deines Internetanbieters – unverschlüsselt im Klartext. Dein Anbieter kann jede aufgerufene Domain mitlesen.
Mit DoT werden zwei Fliegen mit einer Klappe geschlagen:
- Volle Verschlüsselung: Alle Namensauflösungen zwischen deinem Router und dem DNS-Server werden verschlüsselt. Niemand im Netzwerk oder beim Provider sieht mehr, welche Server dein Heimnetz anspricht.
- Filterung an der Wurzel: Nutzt du einen werbeblockenden DNS-Anbieter (wie AdGuard DNS oder ein personalisiertes NextDNS-Konto), werden bekannte Werbe-, Tracking- und Phishing-Server gar nicht erst aufgelöst. Die Werbung lädt auf keinem Gerät im Haus.
Wenn Du mehr wissen möchtest: Bei CloudFlare gibt es eine erstklassige technische Erläuterung mit jeder Menge tollen Zusatzinfos: https://www.cloudflare.com/de-de/learning/dns/dns-over-tls/
So aktivierst du DoT (Beispiel FRITZ!Box)
Die Einrichtung dauert weniger als drei Minuten:
- Öffne die Benutzeroberfläche deines Routers (z. B.
http://fritz.box) und melde dich an. - Klicke auf Internet -> Zugangsdaten und wähle den Reiter DNS-Server.
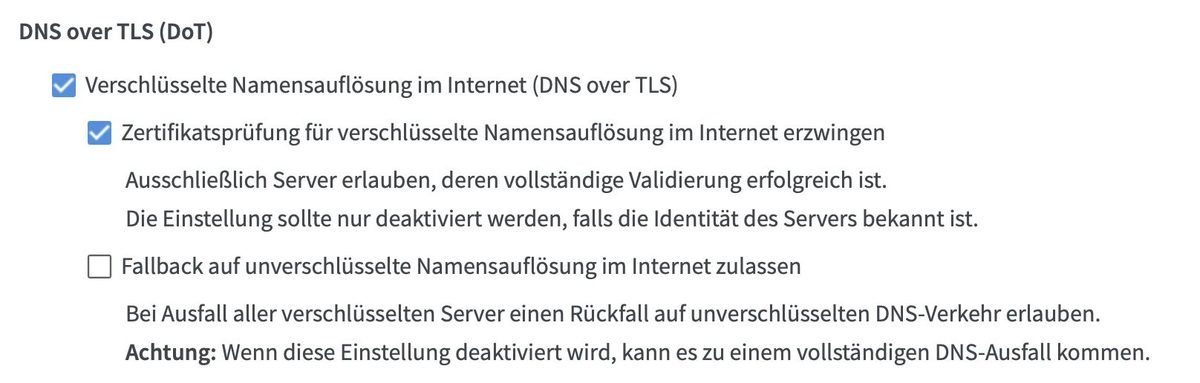
- Scrolle nach unten zum Bereich DNS over TLS (DoT) und setze den Haken bei Verschlüsselte Namensauflösung im Internet (DNS over TLS) aktivieren.
- Setze zusätzlich den Haken bei Zertifikatsprüfung für verschlüsselte Namensauflösung im Internet erzwingen.
- Trage in das Feld Auflösungsnamen der DNS-Server die verschlüsselten Server deines Wunschdienstes ein (z. B. für werbefreies Surfen über AdGuard DNS):
dns.adguard-dns.com - Klicke auf Übernehmen.
Sobald die Einstellung aktiv ist, schützt dein Router jedes Smartphone, Tablet, jeden Smart-TV und PC im WLAN automatisch vor aufdringlichen Werbenetzwerken, ohne dass auf den Endgeräten auch nur eine einzige App installiert werden muss.
Weitere gute Informationen zum DNS-Server von AdGuard findest Du hier:
- https://adguard-dns.io/de/welcome.html
- https://adguard-dns.io/en/public-dns.html – Die öffentlichen DNS-Adressen von AdGuard
Mögliche Einschränkungen
Falls Du die Option bei Deiner FritzBox nicht findest, könnte es an folgenden Einschränkungen liegen:
1. Die Firmware-Grenze: Erst ab FRITZ!OS 7.20
AVM hat die Unterstützung für DNS-over-TLS (DoT) mit dem Update auf FRITZ!OS 7.20 eingeführt.
- Unterstützt: Jede FRITZ!Box, auf der FRITZ!OS 7.20, 7.50, 8.0 oder neuer läuft.
- Nicht unterstützt: Ältere Router, deren Software-Support vor FRITZ!OS 7.20 endete (wie die beliebten älteren Modelle FRITZ!Box 7390, 7362 SL oder 3490). Bei diesen Geräten gibt es in den DNS-Einstellungen schlicht kein Eingabefeld für DoT.
2. Modell-Kompatibilität
Nahezu alle im Einsatz befindlichen DSL-, Glasfaser- und Kabel-Modelle der letzten Jahre unterstützen das Feature, darunter:
- FRITZ!Box 7590 / 7590 AX, 7530 / 7530 AX, 7510
- FRITZ!Box 6660, 6690, 6591 Cable
- FRITZ!Box 5530, 5590 Fiber
- FRITZ!Box 7490 (erhielt noch FRITZ!OS 7.5x und unterstützt DoT problemlos)
3. Einschränkung bei Provider-Mietgeräten (Branding)
- Freie Handelsgeräte: Voller Zugriff auf alle DNS- und DoT-Optionen.
- Mietgeräte von Kabel- oder DSL-Anbietern: Bei einigen gebrandeten Provider-Routern (insbesondere älteren Mietboxen bestimmter Kabelnetzbetreiber) ist der Reiter DNS-Server in den Zugangsdaten ausgeblendet oder modifiziert. In diesem Fall lässt der Anbieter keine manuellen Eingaben für DNS-Auflöser zu.
4. Wichtige Praxis-Hürden bei der Konfiguration
- Die „Erweiterte Ansicht“: Auf FRITZ!Boxen mit älteren Versionen von FRITZ!OS (vor Version 7.50) ist der DoT-Bereich standardmäßig unsichtbar. Er taucht erst auf, wenn oben rechts über das Drei-Punkte-Menü die Erweiterte Ansicht eingeschaltet wird. Ab FRITZ!OS 7.50 ist dies standardmäßig freigeschaltet.
- Die Fallback-Falle (Internetausfall): Setzt du das Häkchen bei „Zertifikatsprüfung für verschlüsselte Namensauflösung im Internet erzwingen“ und deaktivierst den Fallback auf unverschlüsselte Server, bricht der Internetzugang im gesamten Haushalt schlagartig ab, sobald der gewählte DoT-Dienst (z. B. AdGuard) überlastet ist oder der Hostname falsch abgetippt wurde. Für Einsteiger empfiehlt es sich, die Fallback-Option zunächst aktiviert zu lassen.